


 +7 383 380-81-89
Взлом интернет-магазина WABEH: как вычищали сервер и что видно поисковикам
Оглавление
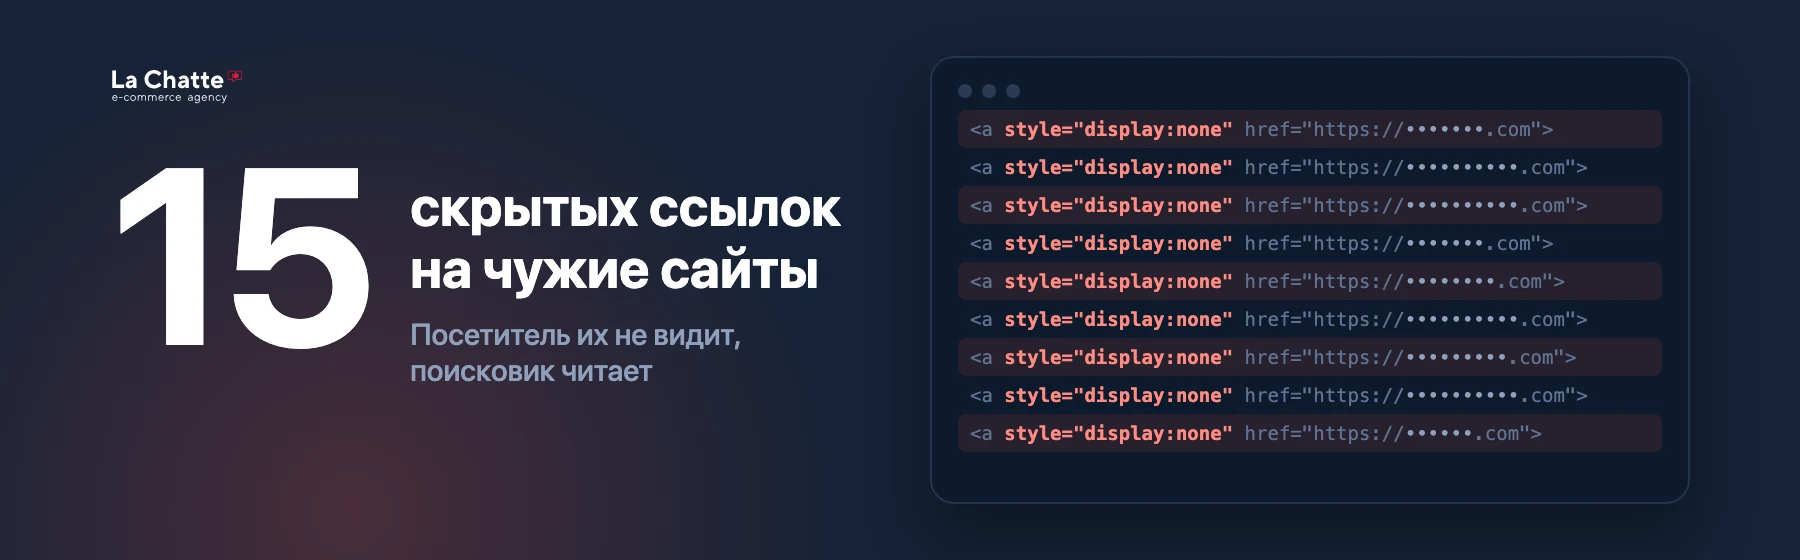
Интернет-магазин радиаторов WABEH взломали в марте 2025 года. В первый же день мы вернули ему рабочий вид, а сервер чистили ещё неделю. Но через неделю после закрытия задачи в веб-архиве всё ещё видны 15 чужих ссылок, которые человек глазами не увидит. К концу апреля они пропали. Рассказываем по журналу задач и по снимкам архива: что делали и что видно поисковикам.
Коротко
- Сайт помечен как взломанный 01.03.2025. В тот же день ему вернули работоспособность и убрали найденные вирусы.
- Чистка шла до 09.03, задача закрыта 18.03.2025. В журнале — 10,5 часа работы.
- В снимках веб-архива от 24 и 26.03.2025 видны 15 скрытых ссылок на 15 чужих сайтов. В снимке от 26.04.2025 их уже нет.
- Сайт вычищен, 1С-Битрикс обновлён. Сегодня чужих ссылок и вставок на страницах нет.
Кто клиент
WABEH — завод-изготовитель отопительного оборудования из Новосибирска и его интернет-магазин: дизайн-радиаторы, трубчатые радиаторы, конвекторы, арматура. Сайт работает на 1С-Битрикс.
С 2024 года мы дорабатываем этот сайт: личный кабинет, страница для дилеров, обмен данными с 1С. Поэтому о взломе мы узнали сразу: задачу поставили в нашем же рабочем журнале.
Что случилось
Сайт пометили как взломанный 01.03.2025. Дальше — по порядку, как записано в журнале.
- 01.03 — вернуть сайт в строй.
Три часа работы. Восстановили файлы с правилами доступа к папкам сайта, убрали лишние, удалили найденные вирусы. Сайт снова заработал. В записи стоит: «лечение не окончено».
- 03.03 — поставить сторожа.
Лишние файлы появлялись снова. Мы написали небольшой сценарий: раз в пять минут он убирает лишнее и возвращает нужное. Так сайт оставался на ходу, пока шла чистка.
- 05.03 — вычистить расписание и папки.
Вирусы заводили на сервере свои задачи по расписанию. Мы убрали их и вернули свою. Просмотрели код в поисках опасных мест и удалили найденные вирусы.
- 06.03 — проверить магазин руками.
Товар не клался в корзину, а часть адресов страниц работала неверно. Починили и то и другое. Магазин после чистки надо проверять как покупатель, а не только смотреть, что главная открывается.
- 09.03 — довести чистку до конца.
Ещё раз удалили вирусы, заменили главный файл сайта на свой, восстановили правила доступа и почистили расписание. Собрали сведения о самом вирусе.
- 18.03 — закрыть задачу.
Всего по журналу — 10,5 часа работы.
Как это шло по датам
Как мы держали сайт на ходу
Вирус любил подкладывать на сервер лишние файлы с правилами доступа. Стоило удалить их, они появлялись снова. Пока мы искали, откуда они берутся, магазин должен был работать: у него есть дилеры и заказы. Сторож давал такую возможность.
Что видно поисковикам
Есть вещь, которую человек не заметит: скрытые ссылки. Это ссылки на чужие сайты, которые спрятали от глаз. Посетитель их не видит, а Яндекс и Google читают. Их вставляют, чтобы «подтолкнуть» чужие сайты в выдаче, и за это сайт-хозяин может потерять позиции.
Источник: снимок веб-архива от 24.03.2025
Как именно эти ссылки пропали, в журнале задач не записано. Записано другое: вирусы убирали с 01 по 09.03, а ссылки видны в архиве ещё 24 и 26.03. Из этого две версии. Либо после закрытия задачи чистка была не полной. Либо ссылки вставили заново, уже после. Данных, чтобы выбрать одну, у нас нет.
Что из этого следует. После взлома мало проверить, что сайт открывается. Нужно посмотреть, что видит поисковик, и повторить проверку через неделю и через месяц.
Что сегодня
30.09.2026 мы посмотрели сайт снаружи так, как его видит любой посетитель. Скрытых ссылок нет, переадресаций нет, забытых архивов и служебных файлов нет, подмены страниц для роботов тоже. Снимки веб-архива за октябрь 2025, март и июнь 2026 тоже чистые.
Итог
Сайт вычистили полностью, а систему 1С-Битрикс обновили. Магазин работает: заказы, корзина, обмен с 1С, личный кабинет дилеров.
Что делать, если взломали ваш сайт
- Не стирать всё.
Сначала снимите копию сайта и сервера: по ней потом видно, откуда пришла беда.
- Вернуть сайт в рабочий вид.
Магазину нельзя лежать. Сначала можно закрыть дыры быстро, потом чистить глубже.
- Проверить, что видит поисковик.
Откройте исходный код страницы или снимок из веб-архива. Ищите скрытые ссылки и чужие вставки.
- Проверить магазин руками.
Корзина, оформление заказа, обмен с 1С, формы. Именно они первыми страдают после чистки.
- Повторить проверку через неделю и через месяц.
Памятка после лечения
После лечения мы отправляем клиенту памятку. Вот её главное. Чистка убирает вирус, но не всегда закрывает дверь, через которую он пришёл. Без этих шагов сайт могут взломать снова.
- Сменить все пароли.
Не только от админки сайта. Ещё от сервера (FTP, SSH), хостинга, базы данных, панели управления, почты администраторов и аккаунтов подрядчиков. Ключи доступа (API) тоже. Считайте взломанным всё, к чему у злоумышленника мог быть доступ.
- Проверить пользователей сайта.
Удалить незнакомых, проверить администраторов, их группы и права, найти скрытые учётные записи.
- Проверить доступы к серверу.
Ключи для входа, пользователей FTP, задачи по расписанию, подозрительные процессы, лишние аккаунты на хостинге.
- Обновить программы.
1С-Битрикс, PHP, модули, шаблон, сторонние компоненты и расширения. Если у шаблона или решения известная дыра, нужна свежая версия или другой способ её закрыть.
- Настроить резервные копии.
Копия каждый день, несколько версий, хранить не на сервере сайта. Иногда проверять, что из копии правда можно восстановиться: файл backup.zip ещё не резервное копирование.
- Защитить аккаунты.
Вход по коду из телефона (2FA) для администраторов, ограниченный доступ в админку, у каждого свой аккаунт вместо общего admin, права только нужные.
- Наблюдать первые недели.
Смотреть, не появились ли снова подозрительные файлы, новые пользователи, незнакомые задачи по расписанию, странные переадресации, всплески нагрузки, спам с сайта, новые страницы и ссылки в поиске.
- Записать, что произошло.
Дату находки, что нашли, что сделали, какие доступы были под угрозой, какие пароли сменили, какие дыры закрыли и дату последней проверки.
Важно. Удаление вируса само по себе не гарантирует, что сайт больше не взломают. Если причина проникновения не устранена, злоумышленник может вернуться.
Подробнее — в статье «Сайт взломали: что делать». Похожий случай — интернет-магазин Go2Grow.
Восстановление сайта после взломаВернём рабочий вид, вычистим и проверим, что видят поисковики
Частые вопросы
Что такое скрытые ссылки и чем они вредны?
Это ссылки на чужие сайты, спрятанные от посетителей. Роботы их читают. Яндекс и Google могут счесть сайт взломанным и понизить его в выдаче.
Как понять, что сайт взломали, если он открывается?
Открывающийся сайт ничего не гарантирует. Посмотрите исходный код страницы и снимки в веб-архиве, проверьте письма и заявки, загляните в панель Вебмастера и Search Console: туда приходят предупреждения.
Сколько стоит чистка?
В этом случае по журналу ушло 10,5 часа работы. Для другого сайта цифра будет иной: она зависит от того, сколько вирусов и где они лежат. Цены на восстановление — на странице услуги.
Как не допустить повторного взлома?
Вычистить всё найденное, обновить систему сайта и поменять пароли. У WABEH мы сделали именно это. Дальше помогают регулярные обновления и проверка сайта глазами поисковика.
Для технических специалистов
- Система — 1С-Битрикс: после чистки обновлена. Сервер и способ входа в кейс не вынесены намеренно.
- Вирус создавал лишние файлы с правилами доступа и менял нужные. Сторож — сценарий по расписанию раз в 5 минут: удалял лишние файлы и восстанавливал эталонные.
- В расписании сервера были чужие задачи. Их убрали, штатную вернули.
- После чистки восстановили работу корзины (запрос на добавление товара) и правила формирования адресов страниц.
- Скрытые ссылки в архивных снимках: блоки со стилем
display:none, у 9 из 15 ссылок стоял атрибутrel="dofollow". - Как проверяли: снимки веб-архива по датам, разбор кода страницы, осмотр снаружи 30.09.2026.
Бесплатный осмотр вашего сайта
Напишите, что случилось с сайтом. Скажем, что видно снаружи и что делать первым.
Если мы не подходим, так и скажем. Свяжемся так, как вы выбрали. Пн–Вс 8–21 по НСК.
