


 +7 383 380-81-89
Взлом интернет-магазина Taiyan: вылечили сайт со второго раза
Оглавление
В марте 2025 года мы лечили от вирусов интернет-магазин корейской косметики Taiyan. С первого раза не вышло: на следующий день сайт взломали снова. Со второго раза сайт вычистили. Рассказываем по журналу задач и снимкам веб-архива: что делали, что было видно поисковикам и чему нас научил повторный взлом.
Коротко
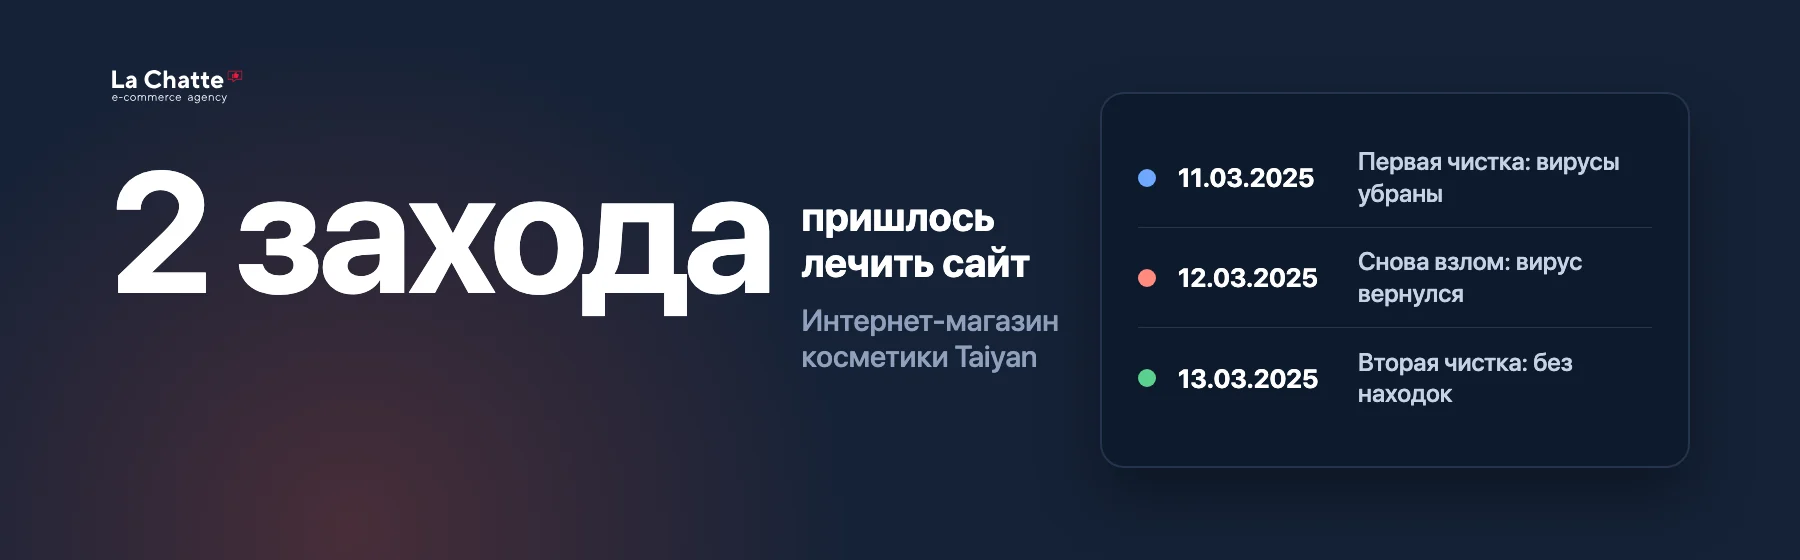
- 10.03.2025 поставлена задача на лечение. 11.03 — первая чистка, 12 часов работы.
- 12.03 сайт взломали снова. 13.03 — вторая чистка, 4 часа. После неё новых находок нет.
- В снимке архива от 14.02.2025 — 15 скрытых ссылок на 15 чужих сайтов. В снимке от 17.03.2025 их уже нет, и в следующих тоже.
- Интернет-магазин закрыт владельцами компании. Итог мы подводим по журналу и снимкам архива.
Кто клиент
Taiyan — интернет-магазин корейской косметики. Магазин работал на 1С-Битрикс: рассказ о разработке. С апреля 2022 года мы вели этот сайт: в журнале около 130 задач. Поэтому о заражении мы узнали сразу: задачу поставили в нашем же рабочем журнале.
Что случилось
Дальше — по порядку, как записано в журнале.
- 10.03.2025 — задача.
Поставили задачу «антивирусное лечение». К ней подключили двоих сотрудников.
- 11.03 — первая чистка.
Разобрали сайт и собрали заново, убрали найденные вирусы, поправили права на файлы и папки. Заодно настроили ночное резервное копирование, чтобы у сайта была копия на случай следующей беды. Задачу сдали.
- 12.03 — снова взлом.
На следующий день сайт снова оказался заражён. Задачу вернули в работу.
- 13.03 — вторая чистка.
Нашли остатки вирусов поиском по образцам, перезапустили веб-сервер, снова поправили права и правила доступа, почистили расписание задач на сервере. Образцы сохранили и заодно прошли теми, что нашли на другом нашем сайте в те же дни. Несколько часов после чистки сайт наблюдали: новых находок не было.
Всего по журналу — 16 часов работы: 12 на первую чистку и 4 на вторую.
Как это шло по датам
Почему понадобился второй заход
Первая чистка убрала всё, что было видно. Но вирусы умеют прятаться: часть остаётся в тех местах, которые обычный поиск не находит. Мы поняли это на следующий день, когда сайт заразился снова, и сделали иначе:
Что из этого следует. После первой чистки нельзя расслабляться. Через день и через три дня проверьте, не вернулись ли вирусы. Если вернулись, ищите глубже: причина чаще в том, что спрятанные остатки остались.
Что видно поисковикам
После взлома надо проверить одну вещь, которую человек не заметит: скрытые ссылки на чужие сайты. Посетитель их не видит, а Яндекс и Google читают. Из-за них сайт может потерять позиции.
Источник: веб-архив, счёт по коду страницы 30.09.2026
Источник: веб-архив, снимок от 17.03.2025
Итог
Сайт вычистили: в снимках архива после 13.03.2025 скрытых ссылок нет ни разу. Интернет-магазин закрыт владельцами компании, поэтому дальше следить за ним нам не нужно.
Памятка после лечения
После лечения мы отправляем клиенту памятку. Вот её главное. Чистка убирает вирус, но не всегда закрывает дверь, через которую он пришёл. Без этих шагов сайт могут взломать снова.
- Сменить все пароли.
Не только от админки сайта. Ещё от сервера (FTP, SSH), хостинга, базы данных, панели управления, почты администраторов и аккаунтов подрядчиков. Ключи доступа (API) тоже. Считайте взломанным всё, к чему у злоумышленника мог быть доступ.
- Проверить пользователей сайта.
Удалить незнакомых, проверить администраторов, их группы и права, найти скрытые учётные записи.
- Проверить доступы к серверу.
Ключи для входа, пользователей FTP, задачи по расписанию, подозрительные процессы, лишние аккаунты на хостинге.
- Обновить программы.
1С-Битрикс, PHP, модули, шаблон, сторонние компоненты и расширения. Если у шаблона или решения известная дыра, нужна свежая версия или другой способ её закрыть.
- Настроить резервные копии.
Копия каждый день, несколько версий, хранить не на сервере сайта. Иногда проверять, что из копии правда можно восстановиться: файл backup.zip ещё не резервное копирование.
- Защитить аккаунты.
Вход по коду из телефона (2FA) для администраторов, ограниченный доступ в админку, у каждого свой аккаунт вместо общего admin, права только нужные.
- Наблюдать первые недели.
Смотреть, не появились ли снова подозрительные файлы, новые пользователи, незнакомые задачи по расписанию, странные переадресации, всплески нагрузки, спам с сайта, новые страницы и ссылки в поиске.
- Записать, что произошло.
Дату находки, что нашли, что сделали, какие доступы были под угрозой, какие пароли сменили, какие дыры закрыли и дату последней проверки.
Важно. Удаление вируса само по себе не гарантирует, что сайт больше не взломают. Если причина проникновения не устранена, злоумышленник может вернуться.
Подробнее — в статье «Сайт взломали: что делать». Похожие случаи — магазин радиаторов WABEH и магазин Emporio.
Восстановление сайта после взломаВернём рабочий вид, вычистим и проверим, что видят поисковики
Частые вопросы
Почему сайт взломали снова на следующий день?
Вирусы умеют прятаться. Первая чистка убирает то, что видно, а спрятанные остатки могут снова открыть сайт для взлома. Поэтому после чистки надо проверять сайт через день и через несколько дней.
Что такое скрытые ссылки и чем они вредны?
Это ссылки на чужие сайты, спрятанные от посетителей. Роботы их читают. Яндекс и Google могут счесть сайт взломанным и понизить его в выдаче.
Зачем настраивать резервную копию?
Если сайт снова сломают, копия позволяет вернуть его быстро. Но копию надо хранить не на том же сервере и время от времени проверять, что из неё правда можно восстановиться.
Сколько стоит чистка?
В этом случае по журналу ушло 16 часов работы. Для другого сайта цифра будет иной: она зависит от того, сколько вирусов и где они лежат. Цены — на странице услуги.
Для технических специалистов
- Система — 1С-Битрикс. Сервер и способ входа в кейс не вынесены намеренно.
- Первая чистка: разборка и повторная сборка, удаление найденных вирусов, исправление прав на файлы и папки, ночная копия по расписанию с лимитом объёма.
- Вторая чистка: поиск остатков по сохранённым образцам, в том числе файлов, удалённых после запуска, но ещё живых в процессах; перезапуск веб-сервера, права и правила доступа, чистка расписания задач и вредоносных процессов.
- Скрытые ссылки в архивном снимке от 14.02.2025: блоки со стилем
display:none, 15 ссылок на 15 доменов, у 11 атрибутdofollow. - Как проверяли: журнал задач, снимки веб-архива по датам, разбор кода страницы.
Бесплатный осмотр вашего сайта
Напишите, что случилось с сайтом. Скажем, что видно снаружи и что делать первым.
Если мы не подходим, так и скажем. Свяжемся так, как вы выбрали. Пн–Вс 8–21 по НСК.
