


 +7 383 380-81-89
Взлом интернет-магазина Emporio: жалоба на фишинг и лечение сайта
Оглавление
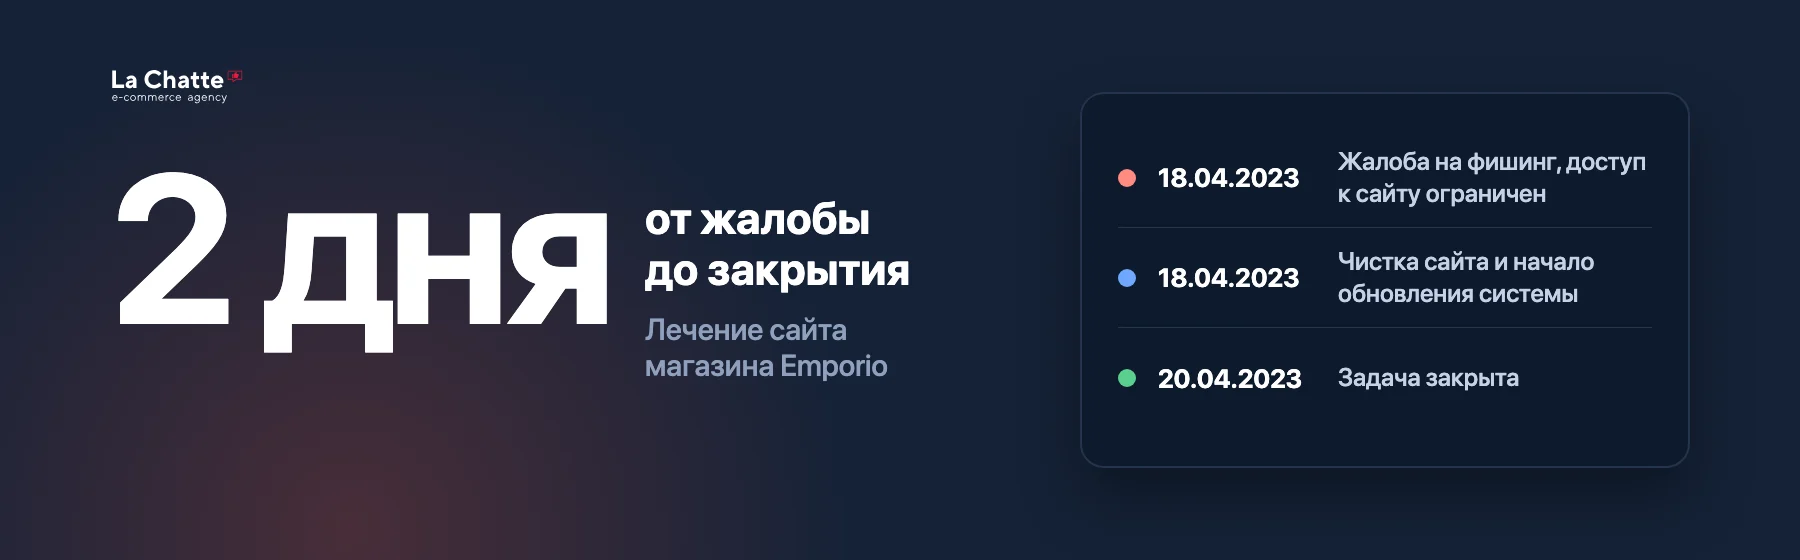
В апреле 2023 года на интернет-магазин женской одежды Emporio пришла жалоба на фишинг. Фишинг — это поддельная страница, которая выманивает у людей пароли и данные карт. Провайдер, у которого размещён сайт, ограничил к нему доступ. Мы взялись за чистку в тот же день. Задачу закрыли через два дня. Рассказываем по рабочему журналу и снимкам веб-архива: что делали и что после этого видно поисковикам.
Коротко
- 18.04.2023 на сайт пришла жалоба на фишинг, провайдер ограничил доступ к нему.
- В тот же день начали чистку. Задача закрыта 20.04.2023, по журналу на чистку ушло 45 минут.
- Заодно готовили обновление системы магазина. На боевом сайте его сделали 30.06.2023, правки закрыли 07.07.2023.
- Сайт вычищен, система обновлена. В снимках веб-архива и при осмотре 30.09.2026 чужих ссылок и переадресаций нет.
Кто клиент
Emporio — интернет-магазин женской брендовой одежды, обуви и аксессуаров из Новосибирска. Магазин работает на 1С-Битрикс. Условия покупки простые: бесплатная доставка и «сначала примерка, потом оплата».
Мы ведём этот сайт с июля 2021 года. В журнале по проекту — около 370 задач: перенос магазина на 1С-Битрикс, акции и распродажи, письма покупателям, обмен данными с 1С, подключение CRM. Поэтому о жалобе мы узнали сразу: задачу поставили в нашем же рабочем журнале.
Что случилось
Дальше — по порядку, как записано в журнале.
- 18.04.2023 — жалоба.
В службу провайдера пришла жалоба: на сайте лежит страница-подделка. Провайдер ограничил доступ к сайту и потребовал объяснить, что сделано, чтобы такое не повторилось.
- 18.04 — чистка.
Мы очистили сайт от вирусов. По журналу это заняло 45 минут.
- 18.04 — обновление системы.
В тот же день завели задачу на обновление 1С-Битрикса. Обновление закрывает известные дыры в самой системе, поэтому чистку мы не считаем законченной без него.
- 20.04 — задача закрыта.
Заявку на лечение закрыли. Обновление шло дальше.
- 30.06 — обновление на боевом сайте.
Сначала всё проверили отдельно от магазина. Потом обновили боевой сайт и сразу нашли, что сломалось. Об этом ниже.
- 07.07 — задача закрыта.
Правки после обновления сделаны. На обновление ушло около 10 часов.
Как это шло по датам
Что сломалось после обновления
Обновить систему мало. После обновления магазин надо пройти руками, как покупатель. Мы так и сделали, и вот что нашли:
Причина в том, что обновлённые части каталога стали отдавать данные в другом виде. Мы подправили код магазина под новый вид. Цены проверили на страницах брендов и в поиске.
Что из этого следует. Магазин без корзины хуже, чем магазин со старой системой. После любого обновления проверяйте путь покупателя: найти товар, выбрать размер, положить в корзину, оформить заказ.
Что видно поисковикам
После взлома надо проверить одну вещь, которую человек не заметит: скрытые ссылки на чужие сайты. Посетитель их не видит, а Яндекс и Google читают. Из-за них сайт может потерять позиции. Мы посмотрели снимки главной в веб-архиве до и после апреля 2023 года.
Источник: веб-архив, счёт по коду страницы 30.09.2026
Источник: рабочий журнал La Chatte
Что сегодня
30.09.2026 мы посмотрели сайт снаружи, так, как его видит любой посетитель. Скрытых ссылок нет. Переадресаций на чужие сайты нет. Подмены страниц для роботов тоже нет. Магазин открывается, каталог на месте.
Итог
Сайт вычистили, а систему 1С-Битрикс обновили. Магазин работает. Мы продолжаем вести проект: в журнале за 2026 год у него больше сотни задач.
Что делать, если на ваш сайт пришла жалоба на фишинг
- Не спорить с провайдером, а ответить ему.
Напишите, что нашли и что сделали. Пока вы молчите, доступ к сайту не вернут.
- Найти и убрать подделку.
Проверьте папки сайта: чужие страницы обычно лежат отдельно от ваших.
- Обновить систему сайта.
Старая версия — это открытая дверь, через которую могут прийти снова.
- Пройти магазин руками.
Корзина, размеры, цены, оформление заказа: после обновления первыми ломаются они.
- Посмотреть, что видит поисковик.
Откройте код страницы или снимок в веб-архиве и поищите скрытые ссылки.
Памятка после лечения
После лечения мы отправляем клиенту памятку. Вот её главное. Чистка убирает вирус, но не всегда закрывает дверь, через которую он пришёл. Без этих шагов сайт могут взломать снова.
- Сменить все пароли.
Не только от админки сайта. Ещё от сервера (FTP, SSH), хостинга, базы данных, панели управления, почты администраторов и аккаунтов подрядчиков. Ключи доступа (API) тоже. Считайте взломанным всё, к чему у злоумышленника мог быть доступ.
- Проверить пользователей сайта.
Удалить незнакомых, проверить администраторов, их группы и права, найти скрытые учётные записи.
- Проверить доступы к серверу.
Ключи для входа, пользователей FTP, задачи по расписанию, подозрительные процессы, лишние аккаунты на хостинге.
- Обновить программы.
1С-Битрикс, PHP, модули, шаблон, сторонние компоненты и расширения. Если у шаблона или решения известная дыра, нужна свежая версия или другой способ её закрыть.
- Настроить резервные копии.
Копия каждый день, несколько версий, хранить не на сервере сайта. Иногда проверять, что из копии правда можно восстановиться: файл backup.zip ещё не резервное копирование.
- Защитить аккаунты.
Вход по коду из телефона (2FA) для администраторов, ограниченный доступ в админку, у каждого свой аккаунт вместо общего admin, права только нужные.
- Наблюдать первые недели.
Смотреть, не появились ли снова подозрительные файлы, новые пользователи, незнакомые задачи по расписанию, странные переадресации, всплески нагрузки, спам с сайта, новые страницы и ссылки в поиске.
- Записать, что произошло.
Дату находки, что нашли, что сделали, какие доступы были под угрозой, какие пароли сменили, какие дыры закрыли и дату последней проверки.
Важно. Удаление вируса само по себе не гарантирует, что сайт больше не взломают. Если причина проникновения не устранена, злоумышленник может вернуться.
Подробнее — в статье «Сайт взломали: что делать». Похожие случаи — магазин радиаторов WABEH и интернет-магазин Go2Grow.
Восстановление сайта после взломаВернём рабочий вид, вычистим и проверим, что видят поисковики
Частые вопросы
Что такое фишинговая страница?
Это страница-подделка, которая выглядит как настоящая: банк, почта, магазин. Люди вводят на ней пароли и данные карт, а они попадают к мошенникам. Такую страницу могут спрятать на чужом сайте.
Почему провайдер ограничил доступ к сайту?
Ему пришла жалоба на фишинг, и он должен остановить вред. Пока подделку не уберут и не объяснят, что сделано, сайт остаётся недоступным.
Сколько стоит чистка?
В этом случае по журналу ушло 45 минут на чистку и около 10 часов на обновление системы. Для другого сайта цифры будут другими: они зависят от того, что и где лежит. Цены — на странице услуги.
Зачем обновлять систему после чистки?
Чистка убирает то, что уже попало на сайт. Обновление закрывает известные дыры в самой системе. Без него вирус могут занести снова.
Для технических специалистов
- Система — 1С-Битрикс: после чистки обновлена. Сервер и способ входа в кейс не вынесены намеренно.
- Провайдер получил жалобу на фишинг, ограничил сетевой доступ к сайту и права на папку с подделкой.
- Обновление шло в два шага: сначала проверка отдельно от боевого сайта, затем обновление боевого в согласованное время.
- После обновления компоненты каталога стали отдавать данные в другой структуре. Поправили код шаблонов: вернулись корзина и выбор торговых предложений; для цен включили режим совместимости компонента.
- Как проверяли: снимки веб-архива по датам, разбор кода страницы, осмотр снаружи 30.09.2026.
Бесплатный осмотр вашего сайта
Напишите, что случилось с сайтом. Скажем, что видно снаружи и что делать первым.
Если мы не подходим, так и скажем. Свяжемся так, как вы выбрали. Пн–Вс 8–21 по НСК.
