


 +7 383 380-81-89
Взлом интернет-магазина «Стандарт»: сайт развалило, вернули за день
Оглавление
В конце мая 2025 года интернет-магазин спецодежды «Стандарт» «развалило»: сайт сломали вирусы. За один рабочий день мы убрали вирусы, закрыли лазейки и снова открыли сайт. Потом ещё три недели разбирали то, что вылезло после чистки. Работы мы закончили 4 июля. В снимке веб-архива от 10 июля, уже после сдачи, видны 123 скрытые ссылки на чужие сайты. К августу их не стало. Рассказываем по журналу задач и по снимкам архива.
Коротко
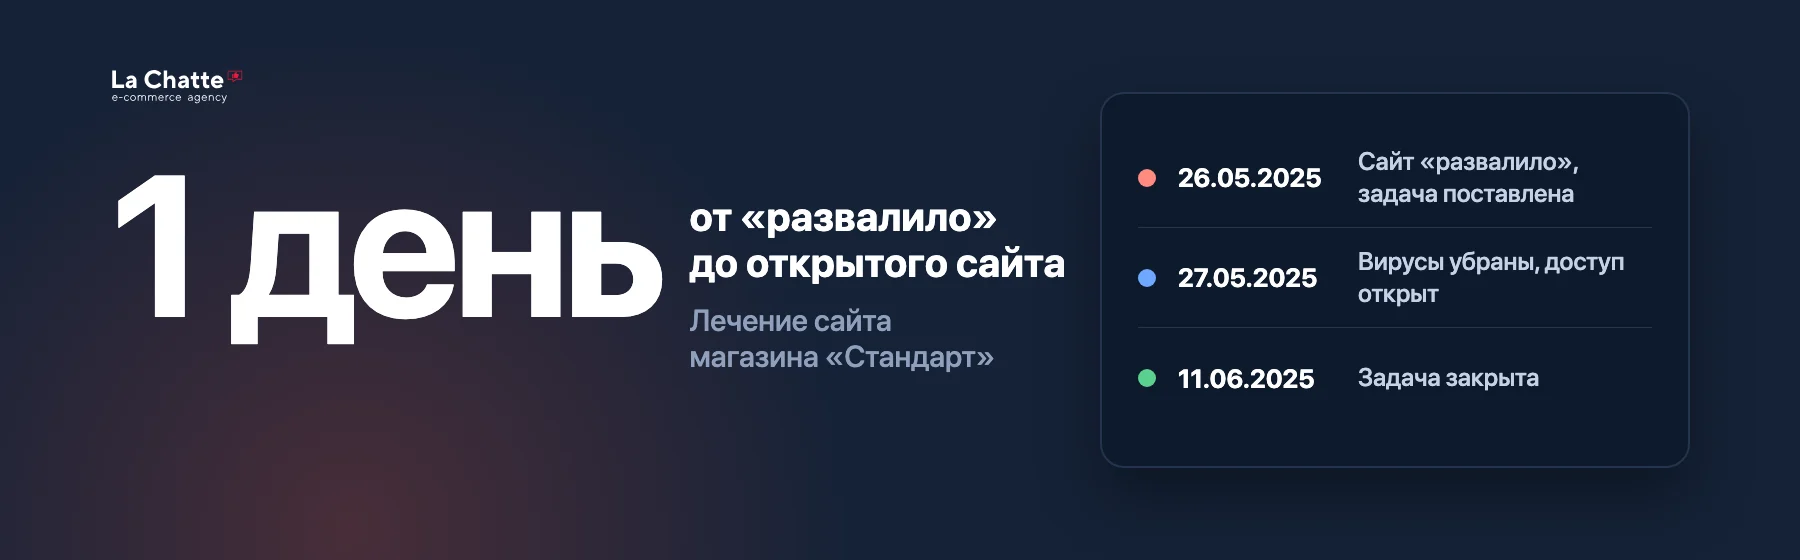
- 26.05.2025 поставлена задача: сайт сломан вирусами. 27.05 вирусы убраны, лазейки закрыты, сайт открыт.
- Задача закрыта 11.06.2025. По журналу — 12 часов работы.
- С 16.06 по 04.07 поправили каталог и обмен с 1С, обновили 1С-Битрикс и перенесли сайт на новый сервер.
- Работы закончены 04.07.2025. В снимке архива от 10.07.2025, уже после сдачи, — 123 скрытые ссылки на 2 чужих сайта. В снимках от 03.08 и 11.11.2025 их нет.
Кто клиент
«Стандарт» — группа компаний из Томска. Продаёт спецодежду, спецобувь и средства защиты, часть одежды шьёт сама. Магазин, который мы для них сделали, работал на 1С-Битрикс: рассказ о разработке.
С конца 2021 года мы вели этот сайт: каталог, обмен с 1С, доставка, оплата, страницы для организаций. Поэтому о поломке мы узнали сразу: задачу поставили в нашем же рабочем журнале.
Что случилось
Дальше — по порядку, как записано в журнале.
- 26.05.2025 — «развалило».
Задача звучала так: проверить, жива ли основа сайта и есть ли смысл её лечить. Если нет — восстановить из копии и закрыть все дыры.
- 27.05 — чистка и возврат сайта.
Нашли резервные копии и вернули сервер в более раннее состояние. Убрали вирусы: и те, что видны сразу, и те, что нашлись поиском по признакам. Закрыли лазейки, которыми пользуются вирусы. Заблокировали 7 адресов: с них всё время работы кто-то пытался войти. Восстановили базу данных и открыли сайт.
- 30.05 — уборка.
Скриптом удалили папки, где лежали только вирусы. Чужого в сайте не осталось.
- 11.06 — задача закрыта.
По журналу — 12 часов работы.
- 16.06–04.07 — то, что вылезло после чистки.
Часть каталога открывалась пустой, картинки не приходили из 1С. Разобрали, поправили, обновили 1С-Битрикс и перенесли сайт на новый сервер. Об этом ниже.
Как это шло по датам
Что вылезло после чистки
После чистки мало проверить, что главная открывается. Нужно пройти сайт как покупатель. Мы прошли и нашли вот что:
Причина в том, что один из модулей сайта делает картинки «на лету» и упирался в новые запреты и нехватку памяти. Модуль убрали, память подняли, и страницы каталога открылись. Отдельно проверяли обмен с 1С: включили журнал обмена и искали, где теряются картинки.
Что из этого следует. Чистка меняет сайт: закрывает то, что раньше работало. После неё нужно пройти каталог, корзину и обмен с 1С и запастись временем на мелкие правки.
Что видно поисковикам
После взлома надо проверить одну вещь, которую человек не заметит: скрытые ссылки на чужие сайты. Посетитель их не видит, а Яндекс и Google читают. Из-за них сайт может потерять позиции.
Источник: веб-архив, счёт по коду страницы 30.09.2026
Источник: веб-архив, снимок от 03.08.2025
Мы проверили это по снимкам архива: в них видно, что было на странице в тот день. Чистка держится, только если после неё выполнять рекомендации по защите сайта. И смотреть на сайт глазами поисковика надо не один раз, а через неделю и через месяц.
Что с сайтом дальше
С ноября 2025 года «Стандарт» работает на другой платформе, нашего кода в нём нет. Поэтому итог этого кейса мы подводим по снимкам архива до этой даты.
Итог
Сайт вычистили, а систему 1С-Битрикс обновили. Магазин снова принимал заказы и работал с 1С. Всего по журналу на лечение, правки и обновление ушло около 50 часов работы: 12 на лечение, 12 на обновление и 25 на правки после.
Что делать, если сайт «развалило» вирусами
- Не чистить вслепую.
Сначала выясните, жива ли основа сайта, и найдите свежую резервную копию.
- Вернуть сайт в рабочий вид.
Магазину нельзя лежать. Сначала уберите то, что видно, потом чистите глубже.
- Закрыть лазейки.
Вирус, который вы убрали, вернётся, если дверь осталась открытой. Заблокируйте адреса, с которых стучатся, и запретите на сервере лишнее.
- Пройти сайт руками.
Каталог, корзина, обмен с 1С, формы: после чистки первыми ломаются они.
- Посмотреть, что видит поисковик, и повторить через неделю и через месяц.
Памятка после лечения
После лечения мы отправляем клиенту памятку. Вот её главное. Чистка убирает вирус, но не всегда закрывает дверь, через которую он пришёл. Без этих шагов сайт могут взломать снова.
- Сменить все пароли.
Не только от админки сайта. Ещё от сервера (FTP, SSH), хостинга, базы данных, панели управления, почты администраторов и аккаунтов подрядчиков. Ключи доступа (API) тоже. Считайте взломанным всё, к чему у злоумышленника мог быть доступ.
- Проверить пользователей сайта.
Удалить незнакомых, проверить администраторов, их группы и права, найти скрытые учётные записи.
- Проверить доступы к серверу.
Ключи для входа, пользователей FTP, задачи по расписанию, подозрительные процессы, лишние аккаунты на хостинге.
- Обновить программы.
1С-Битрикс, PHP, модули, шаблон, сторонние компоненты и расширения. Если у шаблона или решения известная дыра, нужна свежая версия или другой способ её закрыть.
- Настроить резервные копии.
Копия каждый день, несколько версий, хранить не на сервере сайта. Иногда проверять, что из копии правда можно восстановиться: файл backup.zip ещё не резервное копирование.
- Защитить аккаунты.
Вход по коду из телефона (2FA) для администраторов, ограниченный доступ в админку, у каждого свой аккаунт вместо общего admin, права только нужные.
- Наблюдать первые недели.
Смотреть, не появились ли снова подозрительные файлы, новые пользователи, незнакомые задачи по расписанию, странные переадресации, всплески нагрузки, спам с сайта, новые страницы и ссылки в поиске.
- Записать, что произошло.
Дату находки, что нашли, что сделали, какие доступы были под угрозой, какие пароли сменили, какие дыры закрыли и дату последней проверки.
Важно. Удаление вируса само по себе не гарантирует, что сайт больше не взломают. Если причина проникновения не устранена, злоумышленник может вернуться.
Подробнее — в статье «Сайт взломали: что делать». Похожие случаи — магазин радиаторов WABEH и магазин Emporio.
Восстановление сайта после взломаВернём рабочий вид, вычистим и проверим, что видят поисковики
Частые вопросы
Что значит «сайт развалило»?
Это когда вирусы испортили файлы или базу данных так, что сайт не открывается или работает с ошибками. Тогда сначала выясняют, жива ли основа, и ищут копию, из которой можно восстановиться.
Что такое скрытые ссылки и чем они вредны?
Это ссылки на чужие сайты, спрятанные от посетителей. Роботы их читают. Яндекс и Google могут счесть сайт взломанным и понизить его в выдаче.
Почему после чистки что-то перестало работать?
Чистка закрывает лазейки, а часть модулей на них опиралась. Поэтому после лечения сайт надо пройти руками и оставить время на правки.
Сколько стоит чистка?
В этом случае по журналу ушло 12 часов на лечение. Для другого сайта цифра будет иной: она зависит от того, сколько вирусов и где они лежат. Цены — на странице услуги.
Для технических специалистов
- Система — 1С-Битрикс: после чистки обновлена. Сервер и способ входа в кейс не вынесены намеренно.
- Порядок работ: поиск резервных копий и откат состояния сервера, повторная чистка (явные вирусы и поиск по сигнатурам), запрет опасных функций в настройках PHP, блокировка 7 адресов в конфигурации веб-сервера, восстановление базы.
- Папки, содержавшие только вирусы, удалены скриптом.
- После запрета опасных функций модуль генерации картинок перестал работать и упирался в лимит памяти. Модуль и его остатки удалили, лимит подняли.
- Скрытые ссылки в архивном снимке от 10.07.2025: блоки со стилем
display:none, 123 ссылки на 2 домена, атрибутаdofollowнет. - Как проверяли: журнал задач, снимки веб-архива по датам, разбор кода страницы.
Бесплатный осмотр вашего сайта
Напишите, что случилось с сайтом. Скажем, что видно снаружи и что делать первым.
Если мы не подходим, так и скажем. Свяжемся так, как вы выбрали. Пн–Вс 8–21 по НСК.
