


 +7 383 380-81-89
Взлом интернет-магазина товаров для бани: поставили систему заново
Оглавление
В январе 2026 года заразился вирусом интернет-магазин товаров для бани. Мы решили не лечить его по частям, а поставить систему заново на чистом месте. От задачи до новой работающей системы прошло 12 дней. Рассказываем по журналу задач: что решили, как переставили и что сайт делает сегодня.
Коротко
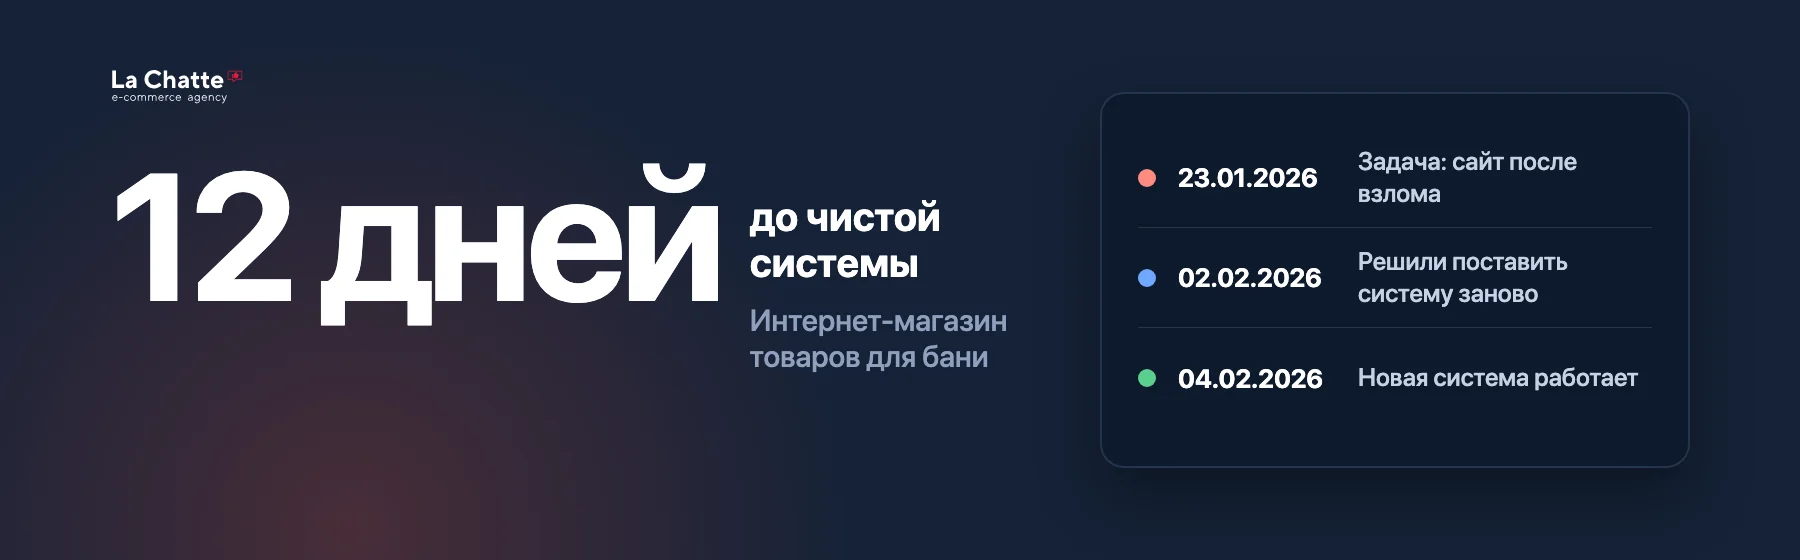
- 23.01.2026 поставили задачу: сайт взломан, надо восстановить его работу.
- 02.02 решили не чистить, а поставить 1С-Битрикс заново: сохранить копию, удалить из папки сайта всё, очистить базу.
- 04.02 система была установлена. Дальше настроили обмен с 1С и довели каталог и карточки товаров.
- 30.09.2026 мы осмотрели сайт снаружи, как его видит любой посетитель: чужих ссылок, переадресаций и забытых копий нет.
Кто клиент
«Живая русская баня» — интернет-магазин товаров для бани из Челябинска. С 2023 года мы делаем для него данные: парсинг цен и товаров с 15 площадок, обмен с 1С. Поэтому о заражении мы узнали сразу: задачу поставили в нашем же рабочем журнале.
Что случилось
Дальше — по порядку, как записано в журнале.
- 23.01.2026 — задача.
«Восстановить работу сайта после взлома». Сайт заражён вирусом. Доступы к сайту надо было восстановить: вход в админку возможен только через сброс.
- 02.02 — решение.
Вместо долгой чистки выбрали чистый путь: сохранить резервную копию сайта, удалить из папки сайта всё, очистить базу данных и поставить 1С-Битрикс заново.
- 02–04.02 — установка.
Подготовили сервер под новую систему, поставили её на чистое место. Задача закрыта 04.02.
- 25.02–18.03 — работа магазина.
Настроили обмен с 1С. Доработали каталог: бренды, свойства товаров, цены в заголовках, шапку и контакты.
Как это шло по датам
Почему поставили заново
Когда вирус сидит в сайте давно, найти всё заражённое трудно: остаток можно пропустить, и он откроет сайт для взлома снова. Тогда бывает быстрее и надёжнее не искать, а сохранить данные, стереть заражённое и собрать сайт заново. Мы сделали так:
Что из этого следует. Переустановка не всегда быстрее чистки, но даёт понятный результат: на чистом месте нечему прятаться. Перед ней обязательно нужна копия данных, иначе можно потерять каталог и заказы.
Что сегодня
30.09.2026 мы посмотрели сайт снаружи, так, как его видит любой посетитель. Скрытых ссылок нет. Переадресаций на чужие сайты нет. Забытых копий и служебных файлов нет. Подмены страниц для роботов тоже нет. Магазин открывается, каталог на месте.
Итог
Заражённый сайт заменили чистой системой 1С-Битрикс. Магазин работает, обмен с 1С настроен. Мы продолжаем вести проект: в журнале по нему 57 задач, из них 36 с начала 2026 года.
Памятка после лечения
После лечения мы отправляем клиенту памятку. Вот её главное. Чистка убирает вирус, но не всегда закрывает дверь, через которую он пришёл. Без этих шагов сайт могут взломать снова.
- Сменить все пароли.
Не только от админки сайта. Ещё от сервера (FTP, SSH), хостинга, базы данных, панели управления, почты администраторов и аккаунтов подрядчиков. Ключи доступа (API) тоже. Считайте взломанным всё, к чему у злоумышленника мог быть доступ.
- Проверить пользователей сайта.
Удалить незнакомых, проверить администраторов, их группы и права, найти скрытые учётные записи.
- Проверить доступы к серверу.
Ключи для входа, пользователей FTP, задачи по расписанию, подозрительные процессы, лишние аккаунты на хостинге.
- Обновить программы.
1С-Битрикс, PHP, модули, шаблон, сторонние компоненты и расширения. Если у шаблона или решения известная дыра, нужна свежая версия или другой способ её закрыть.
- Настроить резервные копии.
Копия каждый день, несколько версий, хранить не на сервере сайта. Иногда проверять, что из копии правда можно восстановиться: файл backup.zip ещё не резервное копирование.
- Защитить аккаунты.
Вход по коду из телефона (2FA) для администраторов, ограниченный доступ в админку, у каждого свой аккаунт вместо общего admin, права только нужные.
- Наблюдать первые недели.
Смотреть, не появились ли снова подозрительные файлы, новые пользователи, незнакомые задачи по расписанию, странные переадресации, всплески нагрузки, спам с сайта, новые страницы и ссылки в поиске.
- Записать, что произошло.
Дату находки, что нашли, что сделали, какие доступы были под угрозой, какие пароли сменили, какие дыры закрыли и дату последней проверки.
Важно. Удаление вируса само по себе не гарантирует, что сайт больше не взломают. Если причина проникновения не устранена, злоумышленник может вернуться.
Подробнее — в статье «Сайт взломали: что делать». Похожие случаи — магазин радиаторов WABEH и магазин Taiyan.
Восстановление сайта после взломаВернём рабочий вид, вычистим и проверим, что видят поисковики
Частые вопросы
Что лучше: лечить сайт или ставить заново?
Если заражено немного и ясно где, обычно лечат. Если вирус сидит давно и неясно, где он спрятался, надёжнее сохранить данные, стереть заражённое и поставить систему заново.
Что теряется при переустановке?
Немного, если перед ней сделана копия. Каталог, заказы и настройки берутся из копии или из 1С, а заражённые файлы остаются в стёртой папке.
Как понять, что сайт взломали, если он открывается?
Открывающийся сайт ничего не гарантирует. Посмотрите исходный код страницы и снимки в веб-архиве, проверьте письма и заявки, загляните в панель Вебмастера и Search Console: туда приходят предупреждения.
Сколько стоит восстановление?
Цена зависит от того, лечить сайт или ставить заново, и от размера магазина. Цены — на странице услуги.
Для технических специалистов
- Система — 1С-Битрикс, поставлена заново на подготовленном сервере. Сервер и способ входа в кейс не вынесены намеренно.
- Порядок: резервная копия из штатной папки резервных копий, удаление всех файлов сайта, очистка базы, установка системы с готовым решением для интернет-магазина, обмен с 1С.
- После установки: обмен с 1С, свойства товаров и фильтр, автозаполнение брендов, ответ 410 вместо 404 для удалённых страниц.
- Как проверяли: журнал задач, осмотр снаружи 30.09.2026 (скрытые ссылки, переадресации, забытые файлы, подмена для роботов).
Бесплатный осмотр вашего сайта
Напишите, что случилось с сайтом. Скажем, что видно снаружи и что делать первым.
Если мы не подходим, так и скажем. Свяжемся так, как вы выбрали. Пн–Вс 8–21 по НСК.
